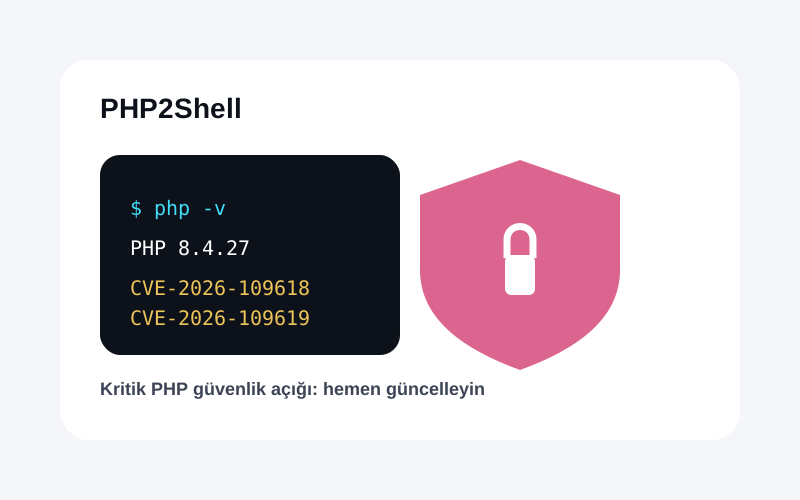
PHP ekibi 21 Ekim 2026'da, PHP2Shell adıyla anılan iki kritik güvenlik açığını kapatan acil sürümler yayımladı: CVE-2026-109618 ve CVE-2026-109619. PHP'nin resmî güvenlik duyurusuna göre açıklar, web isteklerine yanıt veren tüm PHP kurulumlarını etkiliyor ve saldırganın oturum açmadan sunucuda kod çalıştırmasına izin verebiliyor. WordPress, WooCommerce, OpenCart ya da Laravel ile çalışan bir kurumsal web sitesi veya e-ticaret sitesi yönetiyorsanız bu yazı sizi doğrudan ilgilendiriyor.
PHP2Shell nedir, ne oldu?
- CVE-2026-109618: Bellek yetersizliği (out-of-memory) anında PHP, istek verisi yarım hazırlanmışken kesilebiliyor; temizlik aşaması bu bozuk veriyi geçerli sanıyor.
- CVE-2026-109619: Bir isteğe ait iç durum, belleği serbest bırakıldıktan sonra da kalabiliyor; aynı işlemdeki sonraki istek bu bayat veriyi kullanabiliyor.
- İki açığın önem puanı CVSS v4.0'a göre 9,2 (kritik). Saldırı için kullanıcı adı ya da şifre gerekmiyor.
- PHP ekibi, en yüksek riskin Apache ile mod_php kurulumlarında olduğunu belirtiyor: gösterilen saldırı, uygulama kodu daha çalışmadan tek bir istekle tetiklenebiliyor.
- Etkilenen sunucu yapıları: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed.
Hangi PHP sürümleri güvenli?
Açıkları kapatan sürümler PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35. PHP 8.1 ve daha eski sürümler artık PHP projesinden güncelleme almıyor; bazı Linux dağıtımları ve uzun süreli destek sağlayıcıları kendi yamalarını yayımlıyor. Ayrıca PHP 8.2'nin desteği 31 Aralık 2026'da bitiyor, yani 8.2 kullanan sitelerin yıl sonuna kadar yükseltme planlaması gerekiyor. Düzeltmelerin ayrıntısı GitHub'daki GHSA-w8hw-w9fx-j79w ve GHSA-6wmf-4rv5-p3rp bildirimlerinde yer alıyor.
Site sahipleri ne yapmalı?
- PHP sürümünüzü öğrenin. Hosting panelinizde (cPanel, Plesk, hPanel) PHP sürümü genellikle görünür. Sitenizin PHP ile çalışıp çalışmadığını, sunucu bu bilgiyi gizlemiyorsa Site Altyapı Analizi aracımızla da görebilirsiniz.
- Güncel sürüme geçin. Paylaşımlı hostingte PHP'yi hosting firması günceller; firmanıza yamalı sürümü kurup kurmadığını sorun. Kendi sunucunuz varsa dağıtımınızın güvenlik paketlerini hemen kurun ve PHP işlemlerini yeniden başlatın.
- Eklenti güncellemesinin bu açığı kapatmadığını bilin. Açık PHP'nin çekirdeğinde. WordPress'i ya da eklentileri güncellemek iyi bir alışkanlık ama PHP2Shell'i çözmüyor; çözüm PHP'nin kendisini güncellemek.
- 8.1 veya daha eski sürümdeyseniz yükseltme planlayın. Tema ve eklenti uyumunu önce bir test ortamında deneyin; canlı e-ticaret sitesinde doğrudan sürüm değiştirmek ödeme ve sepet adımlarını bozabilir.
- Hemen güncelleyemiyorsanız geçici önlem alın, ama bunları çözüm saymayın. PHP ekibi session.upload_progress.enabled=0 ayarını ve düşük bir post_max_size değerini öneriyor; bunların siteyi tam olarak güvenli hâle getirmediğini de açıkça belirtiyor.
23 Ekim'de gelen ek uyarı
PHP ekibi iki gün sonra, olası ama düşük ihtimalli bir saldırı yolu için bilgilendirme yayımladı (CVE-2026-115560). Sorun yalnızca oturum ayarlarını çalışırken değiştiren alışılmadık yapılandırmalarda ortaya çıkıyor. Ekip, bir sonraki düzenli sürüme kadar session.upload_progress.enabled=0 ayarıyla oturum yükleme ilerlemesi özelliğinin kapalı tutulmasını öneriyor. Bu ayarı 21 Ekim'de uyguladıysanız kaldırmayın.
Açık şu an kullanılıyor mu?
Güvenlik firmaları, açığın yayımlanmadan önce de kullanılmaya çalışıldığını raporluyor. Help Net Security'nin aktardığına göre Amazon'un tehdit istihbaratı ekibi ilk saldırı denemesini, kamuya açıklamadan dört gün önce, 17 Ekim'de kaydetti. Palo Alto Networks'ün Unit 42 ekibi ise internette açığa karşı potansiyel olarak savunmasız 22,6 milyondan fazla kurulum tespit ettiğini açıkladı. ABD siber güvenlik ajansı CISA'nın aktif istismar edilen açıklar listesinde ise 23 Ekim itibarıyla bu iki açık yer almıyordu.
Güvenlik açığı SEO'yu ve reklamları nasıl etkiler?
Ele geçirilen bir site yalnızca veri kaybı riski taşımıyor. Google, saldırıya uğramış sayfaları Search Console'un Güvenlik sorunları raporunda gösteriyor ve bu sayfalar arama sonuçlarında uyarı etiketiyle ya da tarayıcıda uyarı ekranıyla açılabiliyor. Bu da organik trafiği ve reklamdan gelen ziyaretçinin güvenini aynı anda düşürüyor. Bu yüzden güvenlik güncellemelerini teknik SEO kontrol listemizin bir parçası olarak düzenli takip etmenizi öneriyoruz.
Bizim önerimiz
Web sitesi yaptırmak işin başlangıcı; sitenin güvenli ve güncel kalması ayrı bir sorumluluk. Kurumsal web sitesi ya da e-ticaret sitesi kurarken PHP sürüm takibinin, yedeklemenin ve güvenlik güncellemelerinin kimde olduğunu baştan netleştirin. Sitenizin altyapısını birlikte gözden geçirmek isterseniz kurumsal web tasarım ve e-ticaret hizmetimize göz atabilir ya da bize ulaşabilirsiniz. Yeni bir mağaza planlıyorsanız e-ticaret sitesi kurma rehberimiz de altyapı seçiminde yardımcı olur.
Kaynaklar
- PHP: Security advisory, critical remote code execution vulnerabilities (21 Ekim 2026)
- PHP: Informational advisory, session upload progress (23 Ekim 2026)
- GitHub: GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
- GitHub: GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- PHP 8 ChangeLog
- Unit 42 (Palo Alto Networks): Threat Brief, CVE-2026-109618 ve CVE-2026-109619
- Help Net Security: PHP2Shell vulnerabilities patched
- CISA: Known Exploited Vulnerabilities Catalog
- Google Search Console Yardım: Güvenlik sorunları raporu
Sık sorulan sorular
PHP2Shell hangi sitelerde risk oluşturuyor?
PHP ile çalışan ve web isteklerine yanıt veren tüm kurulumlarda: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed. PHP ekibine göre en yüksek risk mod_php kurulumlarında.
WordPress'i ve eklentileri güncellemek yeterli mi?
Hayır. Açık PHP'nin çekirdeğinde olduğu için çözüm PHP'yi 8.5.12, 8.4.27, 8.3.36 veya 8.2.35 sürümüne yükseltmek. Eklenti güncellemeleri bu açığı kapatmıyor.
Paylaşımlı hosting kullanıyorum, ne yapmalıyım?
PHP'yi genellikle hosting firması günceller. Firmanıza yamalı sürümü kurup kurmadığını sorun ve panelden sitenizin güncel bir PHP sürümünde çalıştığını kontrol edin.
Geçici önlemler siteyi güvenli yapar mı?
Hayır. PHP ekibi önerdiği ayarların yalnızca kısmi koruma sağladığını, tek güvenli yolun güncelleme olduğunu belirtiyor.